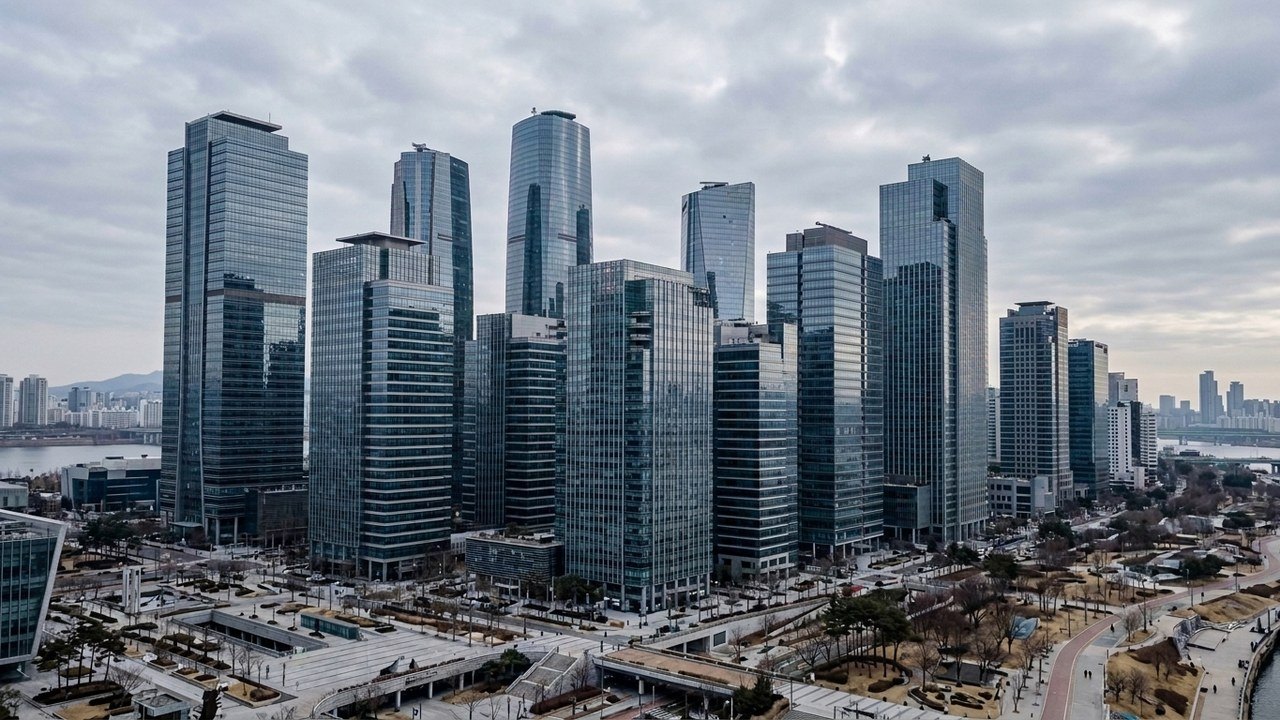
[다이어리포인트=엄주용 기자] 신진창 금융위원회 부위원장이 11월 16일 오전 9시 30분 금융감독원 수석부원장과 함께 서울 여의도 금융보안원 사무소를 방문해 박상원 금융보안원장을 면담했다. 금융당국은 지난 11월 9일 금융보안원에서 발생한 침해사고의 경위와 조사 상황을 확인하고, 철저한 원인 조사와 재발 방지 대책을 주문했다.
금융권 보안 전담 기관의 상시평가 시스템 해킹 경위
금융보안원은 은행과 증권 등 업권별로 분산돼 있던 정보공유·분석센터(ISAC) 기능과 금융보안연구원을 통합해 2015년 4월 출범한 금융권 보안 전담 기관이다. 금융회사와 전자금융업자의 네트워크를 24시간 관제하며 사이버 위협을 탐지·대응하고, 금융권 취약점 점검과 보안 교육을 담당했다.
이번 사고는 11월 9일 오후 3시경 금융회사의 개인신용정보 보호 실태 점검 결과를 제출받는 '정보보호 상시평가 지원시스템'에서 발생했다. 공격자는 100개가 넘는 IP 주소를 무작위로 교체하며 문자메시지(SMS) 인증 우회 경로를 파고들었고, 금융감독원 관계자를 사칭한 계정을 악용한 정황이 드러났다.
금융보안원은 비정상 외부 접근을 확인한 직후 시스템 접속을 차단하고 11월 10일 금융위원회와 한국인터넷진흥원(KISA)에 신고한 뒤 경찰 수사를 의뢰했다. 박상원 금융보안원장은 11월 12일 서울 여의도 콘래드호텔에서 열린 'FISCON 2026' 개막식에서 "금융보안 전문 기관으로서 높은 수준의 보안을 유지해야 함에도 이번 사고가 발생한 것에 대해 송구스럽게 생각한다"고 사과했다.
48개 금융사 서식 유출…일반 고객 계좌·민감정보 제외
조사 결과 48개 금융사와 관련된 파일 130여 개와 개인신용정보 동의서 샘플 등 행정서식 약 200건이 외부로 유출됐다. 해당 서식에 포함된 이름과 생년월일 등 개인정보 300여 건, 마스킹 처리된 시스템 이용자의 이름·휴대전화 번호·이메일 등 350여 건도 함께 빠져나갔다.
이번에 침해된 시스템은 금융회사가 보안 평가용 서식을 제출하는 행정 지원용으로, 일반 금융 소비자의 계좌·자금·실시간 금융거래를 직접 처리하지 않는다. 일반 고객의 주민등록번호와 계좌 비밀번호, 상세 개인신용정보, 금융사 시스템 구성도 등 핵심 보안 정보는 유출되지 않은 것으로 확인됐다.
금융보안원 사칭 스미싱 주의와 당국 후속 조치
최근 금융보안원을 사칭해 카카오톡 등 메신저로 접근한 뒤 보이스피싱 피해금 특별 구제 지원 대상자로 선정됐다며 수수료나 보증료 선입금을 요구하는 2차 사기가 발생하고 있다. 금융보안원은 피해금 환급을 위한 특별구제보조금을 지급하지 않으며, 어떠한 경우에도 금전을 먼저 요구하지 않는다. 출처가 불분명한 문자메시지나 메신저 속 인터넷 주소(URL)는 누르지 말고, 금전 요구를 받으면 경찰청 전기통신금융사기 통합대응단(1394)에 신고하고 송금 시 즉시 금융회사에 지급정지를 요청해야 한다.
신진창 부위원장은 "금융보안원은 그 어느 기관보다도 스스로 가장 높은 수준의 보안역량과 책임감을 갖춰 금융권의 모범이 되어야 한다"며 "조직 운영, 업무체계, IT 시스템 등 업무 전반을 근본적으로 쇄신해 실효성 있는 재발방지 대책을 조속히 마련하라"고 당부했다. 금융위원회와 금융감독원은 지난 11월 11일부터 현장 조사를 진행 중이며, 전 금융권 보안 전수점검과 보안관제체계 고도화, 중소형 금융권 보안 지원 등 주요 정책 과제를 차질 없이 이행할 방침이다.
0개의 댓글