
[다이어리포인트=김정훈 기자] 국내 최대 가상자산거래소 업비트에서 27일 새벽 솔라나 445억원·슬레이어 23억원 규모 해킹 사고가 발생했다. 6년 전 북한 소행으로 추정되는 해킹이 발생한 날짜와 정확히 같은 날이어서 북한 개입 가능성이 제기되고 있다.
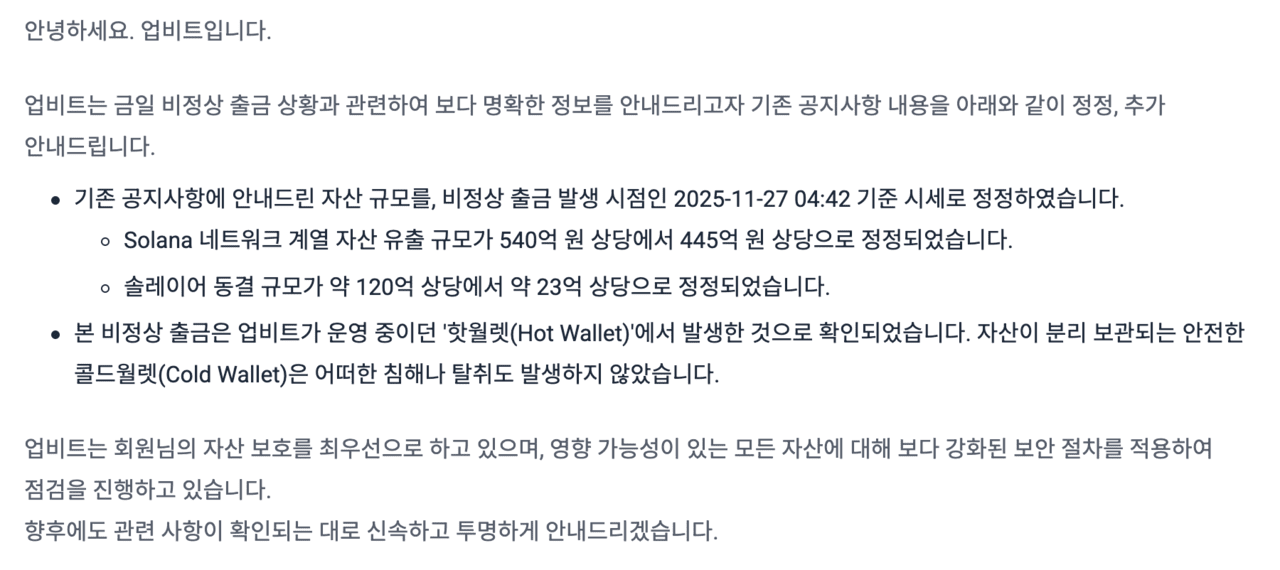
업비트에 따르면 27일 오전 4시 42분경 비정상적인 공격이 탐지되면서 핫월렛(Hot Wallet)에서 약 540억원 상당의 가상자산이 알 수 없는 외부 지갑으로 전송됐다. 자산이 분리 보관되는 안전한 콜드월렛(Cold Wallet)은 어떠한 침해나 탈취도 발생하지 않았다.
이후 추가 공지에서 정정된 피해 규모는 솔라나(Solana) 네트워크 계열 자산 유출 규모가 약 445억원 상당으로, 슬레이어(Slayer) 동결 규모가 약 23억 상당으로 확인됐다.
해킹 대상은 솔라나(SOL), 더블제로(2Z), 액세스프로토콜(ACS), 봉크(BONK), 오피셜트럼프 등 솔라나 네트워크 기반 자산 24종이다.
업비트는 비정상 출금을 탐지한 즉시 조치를 취하고 한국인터넷진흥원(KISA) 및 금융당국에 신고를 마쳤다. 추가 피해 방지를 위해 5시간 넘게 디지털 자산 입출금을 중단했으며 자산을 모두 안전한 콜드월렛으로 옮겼다.
업비트는 "회원님의 자산 보호를 최우선으로 하고 있으며, 영향 가능성이 있는 모든 자산에 대해 보다 강화된 보안 절차를 적용하여 점검을 진행하고 있습니다"라며 "회원 자산에는 어떤 피해도 발생하지 않도록 전액 업비트 자산으로 충당할 예정"이라고 밝혔다.
업비트에서 해킹으로 자산이 탈취된 것은 2019년 11월 27일 이후 두 번째다. 올해 해킹 사고가 발생한 것도 11월 27일로 정확히 6년 만이다.
당시 업비트는 이더리움 핫월렛에서 이더리움 34만2000개(약 580억원)를 해킹으로 탈취당했다. 이 사건의 범인은 북한 정찰총국 산하 해킹 조직 '라자루스'와 '안다리엘'로 확인됐다.
특히 이번 해킹은 두나무와 네이버파이낸셜의 합병 협약식이 열린 날 발생해 더욱 주목받고 있다. 업비트는 합병 기자간담회가 종료된 오후 12시 33분께 해킹 피해 사실을 고객들에게 공지했다.
금융당국 관계자는 "사태 파악을 위해 현장 점검에 바로 돌입하겠다"고 밝혔다. 업비트는 "향후에도 관련 사항이 확인되는 대로 신속하고 투명하게 안내드리겠습니다"라고 덧붙였다.









0개의 댓글
최신순