
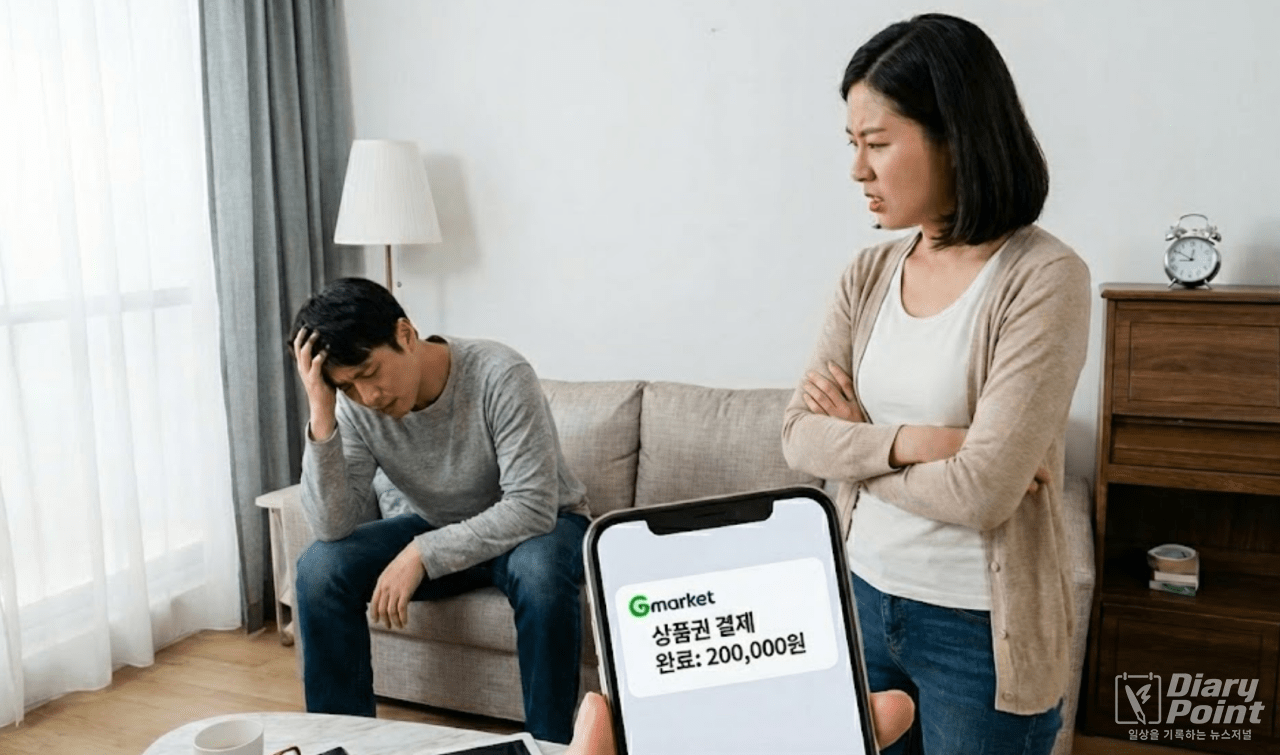
[다이어리포인트=김정훈 기자] 이커머스 플랫폼 지마켓(G마켓)에서 고객 동의 없이 카드 결제가 이뤄지는 무단 결제 사고가 발생해 60여 명의 피해자가 나온 것으로 확인됐다.
지마켓은 지난달 29일 일부 이용자가 “구매한 적 없는 모바일 상품권이 결제됐다”고 신고해 내부 점검을 진행했으며 대부분 자사 간편결제 서비스 ‘스마일페이’에 등록된 카드로 기프트·모바일 상품권이 결제된 정황이 확인됐다고 밝혔다. 1인당 피해액은 약 3만~20만원 수준으로 추산된다.
지마켓과 금융당국 설명을 종합하면 누군가 외부에서 확보한 아이디·비밀번호로 고객 계정에 정상 로그인한 뒤 미리 등록된 스마일페이 비밀번호까지 입력해 환금성이 높은 모바일 상품권을 결제한 것으로 추정된다.
회사 측은 “내부 시스템 해킹이나 비정상적인 접속 흔적은 없었고 외부에서 탈취한 계정 정보로 로그인한 ‘명의 도용’ 혹은 크리덴셜 스터핑 공격으로 보인다”고 설명했다.
사고가 확인되자 지마켓은 금융감독원에 사건을 신고하고 스마일페이 결제 건 중 취소 가능한 주문을 차단했다.
또 추가 피해를 막기 위해 스마일페이 본인인증 절차를 강화하고 비밀번호 변경 권고·2단계 인증 확대 등 긴급 보안 조치를 시행했다고 밝혔다. 현재까지는 29일 이후 추가 피해 사례는 나오지 않은 것으로 전해졌다.
금융감독원은 지마켓 측의 신고를 접수하고 무단 결제 경위와 보안 체계 전반을 확인하기 위한 현장 점검에 착수했다.
당국은 실제 해킹 여부, 외부에서 유출된 계정 정보 사용 가능성, 지마켓의 사고 인지·대응 과정에 문제가 없었는지 등을 확인해 전자금융거래법·정보보호 관련 법규 위반 여부를 검토한다는 방침이다.
소비자들 사이에서는 최근 쿠팡 개인정보 유출 사태에 이어 지마켓까지 무단 결제 사고가 알려지면서 “어디를 써야 안전하냐”는 불안이 커지고 있다.
전문가들은 여러 온라인 서비스에서 동일한 아이디·비밀번호를 쓰는 관행이 이런 사고를 키운다며 각 사이트마다 다른 비밀번호를 설정하고 2단계 인증을 활성화하는 등 스스로 보안 습관을 강화해야 한다고 조언한다.









0개의 댓글
최신순