
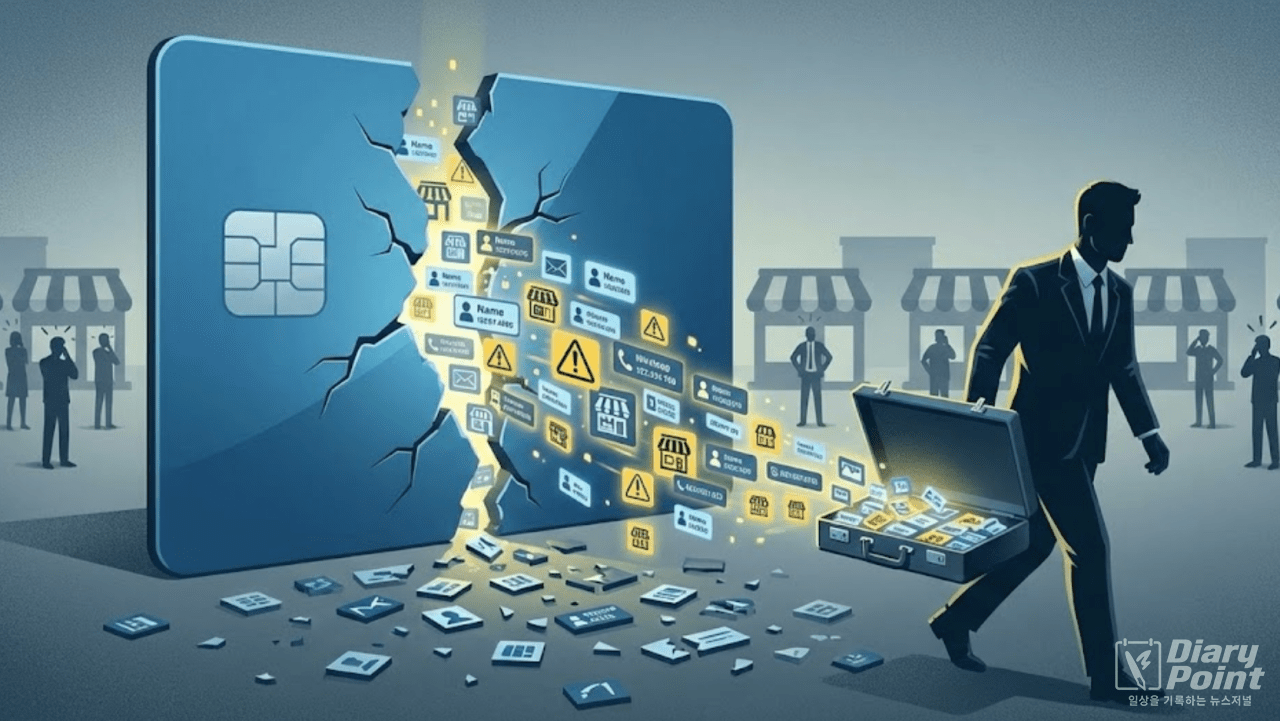
[다이어리포인트=엄주용 기자] 국내 최대 카드사 중 하나인 신한카드에서 가맹점 대표자 19만여 명의 개인정보가 유출되는 사고가 발생했다. 신한카드는 22일 가맹점 대표 19만2088명의 개인정보가 외부로 유출된 사실을 확인했다고 밝혔다.
유출된 정보는 대부분 휴대전화번호이며 휴대전화번호만 유출된 건수 18만1585건, 휴대전화번호와 이름 8120건, 휴대전화번호·이름·생년·성별 2310건, 휴대전화번호·이름·생년월일 73건 등으로 파악됐다.
신한카드는 “주민등록번호, 카드번호, 계좌번호 등 핵심 신용정보와 일반 카드회원 정보는 유출되지 않았다”고 강조했다.
이번 사고는 외부 해킹이 아니라 영업소 소속 내부 직원의 일탈에서 비롯된 것으로 드러났다. 해당 직원은 가맹점 대표를 대상으로 개인 신용카드 발급 실적을 올리기 위해 본사 시스템에서 추출한 정보를 제3의 영업 설계사에게 전달한 것으로 알려졌다.
특히 마케팅 활용에 동의하지 않은 일부 가맹점 대표자의 정보까지 포함된 것으로 확인돼 카드사가 정보 활용 동의 범위를 벗어나 관리 의무를 소홀히 했다는 비판이 제기되고 있다. 이번 사안은 공익 제보를 받은 개인정보보호위원회가 신한카드에 사실 확인을 요청하면서 수면 위로 떠올랐다.
신한카드는 홈페이지에 사고 경위와 사과문을 게재하고, 가맹점 대표자들이 자신의 정보 유출 여부를 확인할 수 있는 전용 조회 창구를 마련했다. 회사 측은 “이번 일로 심려를 끼쳐 깊이 사과드린다”며 “현재까지 유출 정보가 악용돼 실제 금융 피해가 발생한 사례는 파악되지 않았다”고 설명했다.
이어 “향후 유출 정보 악용으로 인한 피해가 확인될 경우 관련 사실을 면밀히 조사해 적절한 보상을 제공하겠다”며 재발 방지를 위한 내부 통제·보안 체계 강화도 약속했다.
금융감독원과 개인정보보호위원회는 이번 사고가 카드사의 정보 관리 의무 위반에 해당하는지 여부를 두고 조사에 착수했다. 특히 2014년 카드 3사(국민·롯데·NH) 대규모 정보 유출 이후 재발 방지 대책이 수차례 마련됐음에도 내부 직원에 의한 유출이 다시 발생했다는 점에서 제재 수위가 쟁점이 될 전망이다.
전문가들은 “신용정보까지 포함된 대형 사고는 아니지만 자영업자·소상공인의 연락처와 기본 인적 사항이 한 번에 대량 유출됐다는 점에서 스팸·피싱 등 2차 피해 가능성을 배제할 수 없다”며 “금융회사 내부 인력에 대한 정보 접근 통제와 로그 모니터링 강화가 시급하다”고 지적했다.








0개의 댓글
최신순