
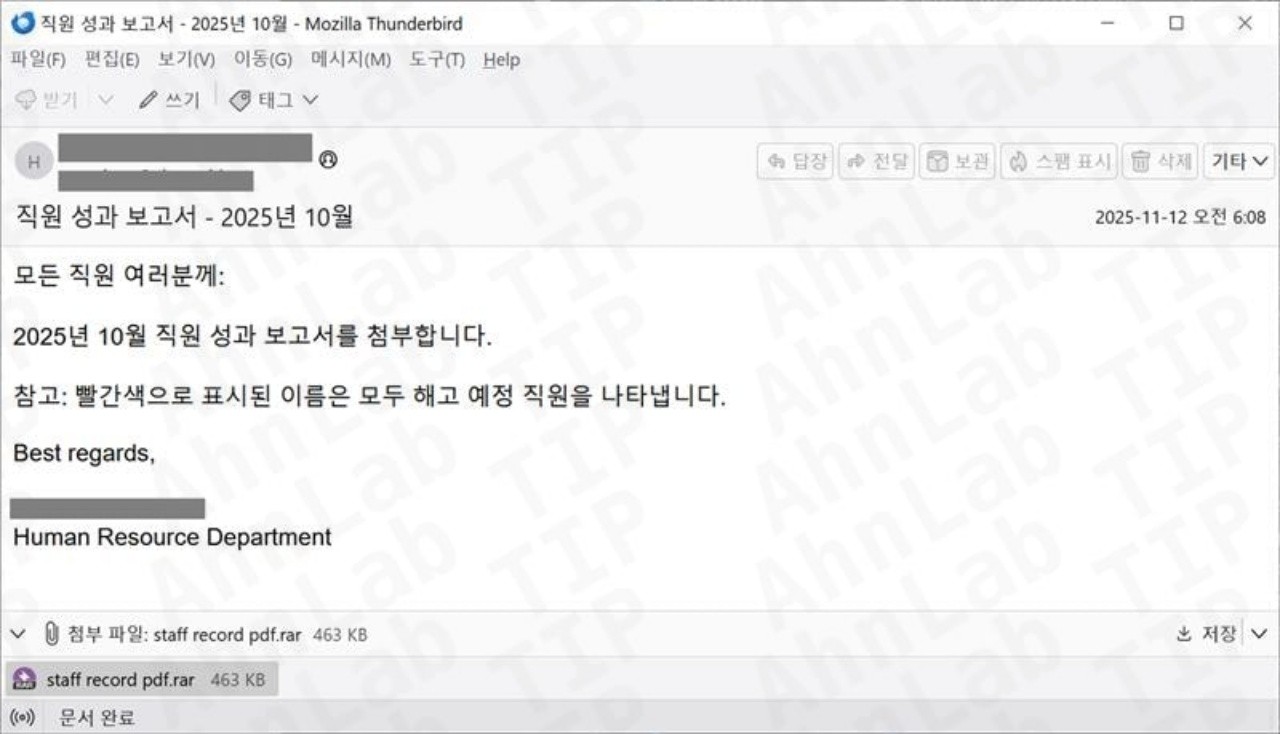
[다이어리포인트=엄주용 기자] 연말마다 반복되는 인사평가 시즌을 겨냥한 표적형 피싱 공격이 다시 포착됐다. 안랩에 따르면 최근 일부 기업 임직원에게 인사팀 공지처럼 꾸민 '임직원 성과 보고서' 메일이 발송되면서 주의가 요구된다.
메일 제목과 본문은 실제 인사 안내 메일과 비슷한 형식을 따르며 수신자에게 첨부파일을 열어 인사 평가 결과를 확인하라고 요구한다. 특히 "빨간색으로 표시된 이름은 해고 예정 직원"이라는 식의 문구를 넣어 불안 심리를 자극하고 파일을 서둘러 확인하도록 유도하는 점이 핵심 수법이다.
공격에 사용된 첨부파일은 'staff record pdf'처럼 일반 문서인 것처럼 표기돼 있지만 실제로는 확장자를 숨긴 압축파일 구조를 갖고 있는 것으로 파악됐다. 사용자가 이를 PDF로 착각해 열면 내부에 또 다른 압축파일이 내려받아지고 그 안에 포함된 실행파일(.exe)을 실행하는 순간 감염이 시작된다.
문제가 된 악성코드는 단순 정보유출이 아닌 PC 화면과 키보드 입력, 웹캠과 마이크 등까지 광범위하게 접근할 수 있는 원격 제어 기능을 갖춘 유형으로 분류된다. 감염 후에는 웹 브라우저에 저장된 계정 정보나 사내 시스템 로그인 정보 등도 탈취 대상이 될 수 있어 기업 입장에서는 내부망 전체가 추가 공격에 노출될 위험까지 감수해야 하는 상황이다.
안랩에서는 연말연시처럼 인사·보너스·연차 정산 등 민감한 이슈가 많을 때일수록 사회공학 기법이 먹히기 쉽다며 기본 수칙 준수를 강조하고 있다. 특히 실제 인사팀이 사용하는 메일 도메인과 발신자 이름이 일치하는지, 평소와 다른 표현이나 맞춤법 오류는 없는지 등을 우선적으로 살펴볼 필요가 있다고 조언한다.
또한 출처를 확신할 수 없는 메일에 포함된 첨부파일이나 링크는 열지 말고, 인사 관련 안내가 맞는지 사내 메신저나 전화 등 별도 채널로 교차 확인하는 과정이 필요하다. 운영체제와 브라우저, 오피스 프로그램 등 주요 소프트웨어의 보안 패치를 최신 상태로 유지하고 백신의 실시간 감시 기능을 항상 켜 두는 것도 기본 방어선으로 꼽힌다.
안랩은 자사 위협 인텔리전스 플랫폼을 통해 연말 인사 이슈를 악용한 피싱 사례와 공격 징후, 침해 지표(IoC)를 꾸준히 공유하고 있다. 기업 고객은 이를 참고해 사내 메일 보안 정책을 점검하고 유사한 메일이 유입될 경우 신속히 차단할 수 있도록 탐지 규칙을 보완해야 한다는 설명이다.
엔드포인트 백신과 샌드박스 기반 지능형 위협 대응 솔루션 역시 이번에 사용된 악성 파일 유형에 대한 탐지 기능을 지원하는 것으로 전해졌다. 전문가들은 "기술적 방어 체계와 더불어 임직원 대상 보안 교육을 정기적으로 시행해 '이 정도는 괜찮겠지'라는 방심을 줄이는 것이 가장 현실적인 예방책"이라고 강조한다.








0개의 댓글
최신순