
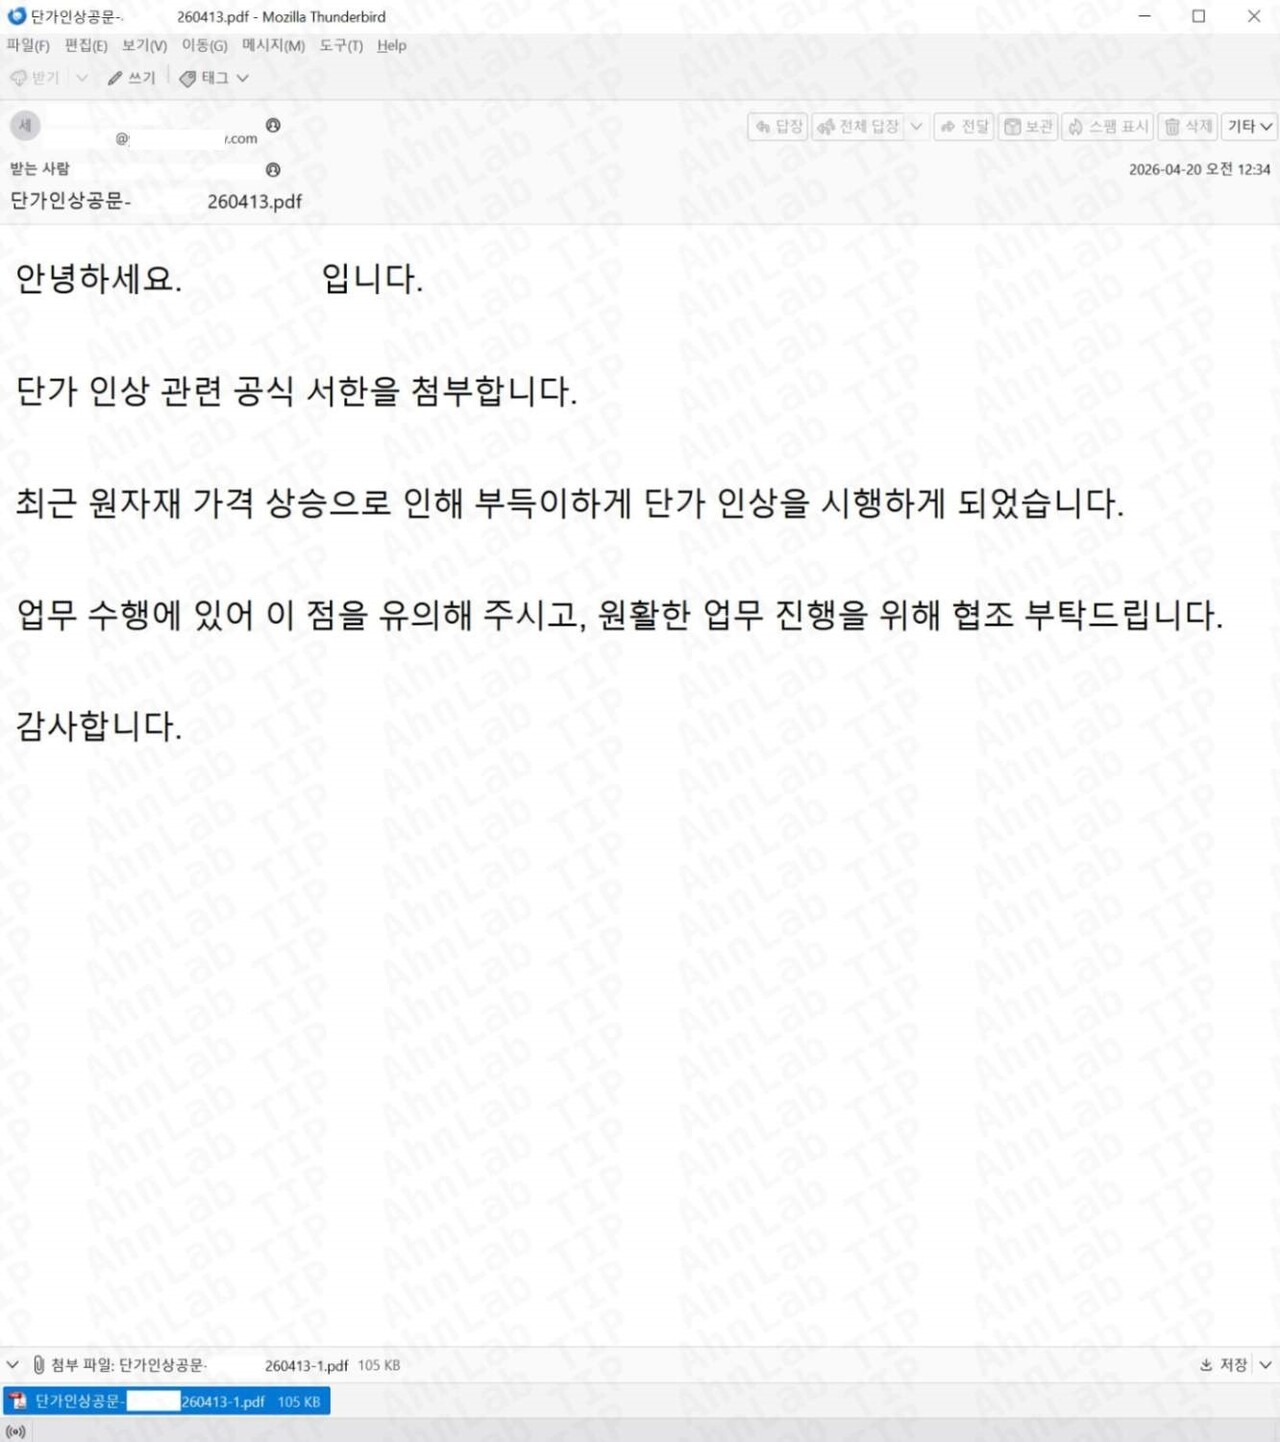
[다이어리포인트=엄주용 기자] 안랩이 최근 전 세계적인 공급망 불안을 틈타 단가 인상 공문으로 위장한 피싱 메일을 발견하고 사용자 주의를 당부했다. 정상적인 협력업체 업무 메일처럼 꾸며 계정 정보를 탈취하는 수법으로, 기업 실무자들이 특히 주의해야 한다.
공격자는 '단가 인상 공문'이라는 제목으로 협력업체의 업무 메일처럼 위장한 피싱 메일을 유포했다. 본문에는 최근 원자재 가격 상승으로 인해 부득이하게 단가를 인상한다는 내용을 담아 첨부파일 클릭을 자연스럽게 유도했다.
메일에 첨부된 PDF 파일을 실행하면 PDF 뷰어를 다운로드해야 한다는 화면이 나타난다. 다운로드 버튼에는 하이퍼링크가 삽입되어 있으며 이를 클릭하면 로그인 페이지로 위장한 피싱 사이트로 연결된다. 사용자가 단순한 설치 절차로 착각하고 가짜 로그인 창에 이메일 계정과 비밀번호를 입력하는 순간 해당 정보는 즉시 공격자의 서버로 전송된다.
공격자가 확보한 계정 정보는 단순 로그인 정보 유출에 그치지 않는다. 기업 내부 시스템 침투, 추가 피싱 공격의 발판, 사내 메일 계정을 활용한 2차 유포 등 다양한 악성 행위에 악용될 수 있다. 업무용 이메일 계정 하나가 뚫리면 기업 전체 보안이 흔들릴 수 있다는 점에서 각별한 주의가 필요하다.
안랩 분석팀 이익규 매니저는 "최근 중동발 원자재 수급 불안, 메모리 가격 급등 등 업계 관심이 높은 이슈를 악용해 정상적인 업무 메일로 오인하게 만드는 피싱 시도가 이어질 수 있다"고 경고했다. 실제 업무에서 자주 접하는 단가 협의, 공문 수신 상황을 그대로 모방한 만큼 보안 의식이 높은 실무자도 속기 쉬운 수법이다.
안랩 V3 제품군과 샌드박스 기반 지능형 위협 대응 솔루션 안랩 MDS는 이번 피싱 메일로 유포 중인 URL에 대한 탐지 기능을 지원한다. 차세대 위협 인텔리전스 플랫폼 안랩 TIP에서는 이번 사례를 포함한 다양한 피싱 공격 동향과 보안 권고문, 침해지표(IoC)를 제공하고 있다.
공급망 불안이 이어지는 현 시점에서 업무 관련 첨부파일 하나가 기업 전체를 위협하는 침입 경로가 될 수 있다. 낯익은 형식의 메일일수록 더 꼼꼼히 확인하는 습관이 최선의 방어다.








0개의 댓글
최신순