
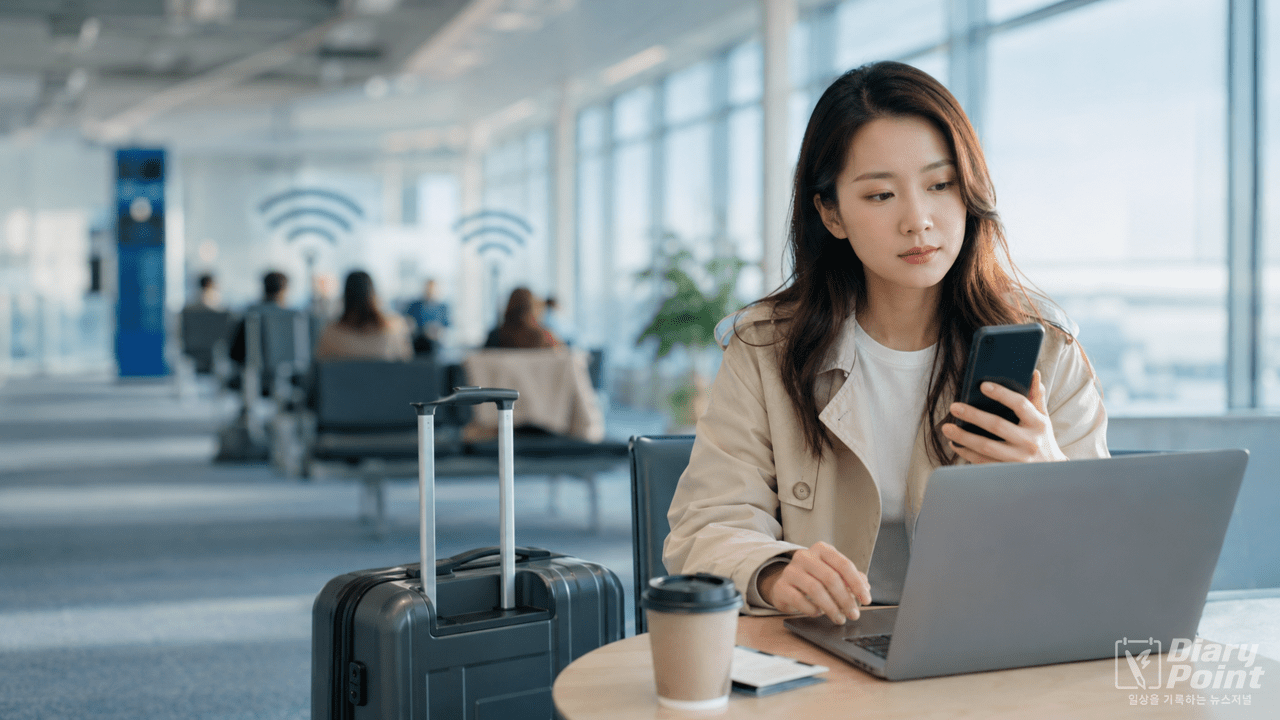
[다이어리포인트=엄주용 기자] 여름휴가철 해외여행객이 급증하는 가운데, 공항이나 카페에서 잡히는 '무료 와이파이(Free WiFi)'에 접속한 직후 은행 앱을 켜는 습관이 개인 금융정보 유출로 이어질 수 있다는 경고가 나온다. 글로벌 사이버보안 기업 노드VPN은 여름 휴가철을 앞두고 낯선 사이트나 공공 와이파이 환경에서의 결제가 금융정보 유출로 이어질 수 있다며 주의를 당부했다.
왜 위험한가
공항, 카페, 호텔 등에서 제공하는 무료 와이파이 중 상당수는 해커가 실제와 똑같은 이름으로 개설한 가짜 핫스팟(이른바 '이블 트윈')이거나, 보안이 취약한 공유기를 통해 운영되고 있다.
이런 네트워크에 접속한 상태에서 로그인이나 결제를 하면 암호화되지 않은 통신망을 통해 해커가 사용자와 공유기 사이에 끼어들어 데이터를 실시간으로 가로채는 '중간자 공격(MitM)'이나 데이터 패킷을 무차별로 탈취하는 '스니핑' 공격에 노출될 수 있다. 실제로 문화체육관광부는 해외 여행지에서 'Free Wi-Fi'로 은행 송금을 하는 것에 대해 공식적으로 주의를 당부한 바 있다.
피해 규모, 생각보다 크다
노드VPN 연구에 따르면 2024년에만 60만건 이상의 카드 정보가 악성코드에 의해 유출돼 다크웹에서 거래된 것으로 확인됐다. 더 심각한 점은 이 중 99%가 카드 정보뿐 아니라 자동 입력 정보와 개인 계정 정보까지 함께 노출됐다는 사실이다.chosun
절대 하면 안 되는 5가지
- 여행지에서 무료 와이파이에 접속했다면 다음 행동은 반드시 피해야 한다.
- 은행 앱 로그인 (계좌 정보 노출 위험)
- 카카오톡 등 메신저 새 기기 로그인 (계정 통째로 탈취 위험)
- 카드 정보 입력 (호텔 예약, 쇼핑 결제 등)
- 이메일·SNS 로그인 (본인 사칭 2차 피해로 이어질 수 있음)
- 클라우드 동기화 (사진·연락처 전체 노출 위험)
검색이나 지도 확인 정도는 상대적으로 안전하지만, 로그인이나 결제가 필요한 작업은 반드시 모바일 데이터(eSIM이나 로밍)로 전환해서 처리해야 한다.
이미 접속했다면 지금 할 일
- 이미 무료 와이파이 상태에서 은행 앱을 켰거나 결제를 진행했다면 아래 사항을 즉시 확인해야 한다.
- 은행·카드 앱에 접속해 최근 거래 내역과 로그인 기록에 낯선 내역이 있는지 확인
- 사용한 은행·이메일·SNS 계정의 비밀번호를 안전한 네트워크(모바일 데이터)에서 즉시 변경
- 다른 서비스에서도 같은 비밀번호를 쓰고 있었다면 해당 서비스 비밀번호도 함께 변경
- 가능하다면 다중인증(MFA)을 활성화
- 스마트폰 설정에서 '와이파이 자동 연결' 기능을 꺼서 낯선 네트워크에 자동 접속되는 상황 방지
전문가 조언
전문가들은 공공 와이파이를 반드시 사용해야 하는 상황이라면 가상사설망(VPN)을 통해 통신을 암호화하고, 은행이나 이메일 등 민감한 계정 로그인은 피할 것을 권고했다. 아울러 여행 중에는 가상카드나 선불카드, 여행 전용 별도 계좌를 활용하는 것이 금융정보 유출 시 피해를 최소화하는 방법으로 제시된다.
한 보안 전문가는 "공용 네트워크에서의 VPN 사용, 앱 권한 점검, 의심스러운 링크 차단 등 간단한 습관만으로도 안전한 여행을 즐길 수 있다"고 조언했다.








0개의 댓글
최신순