
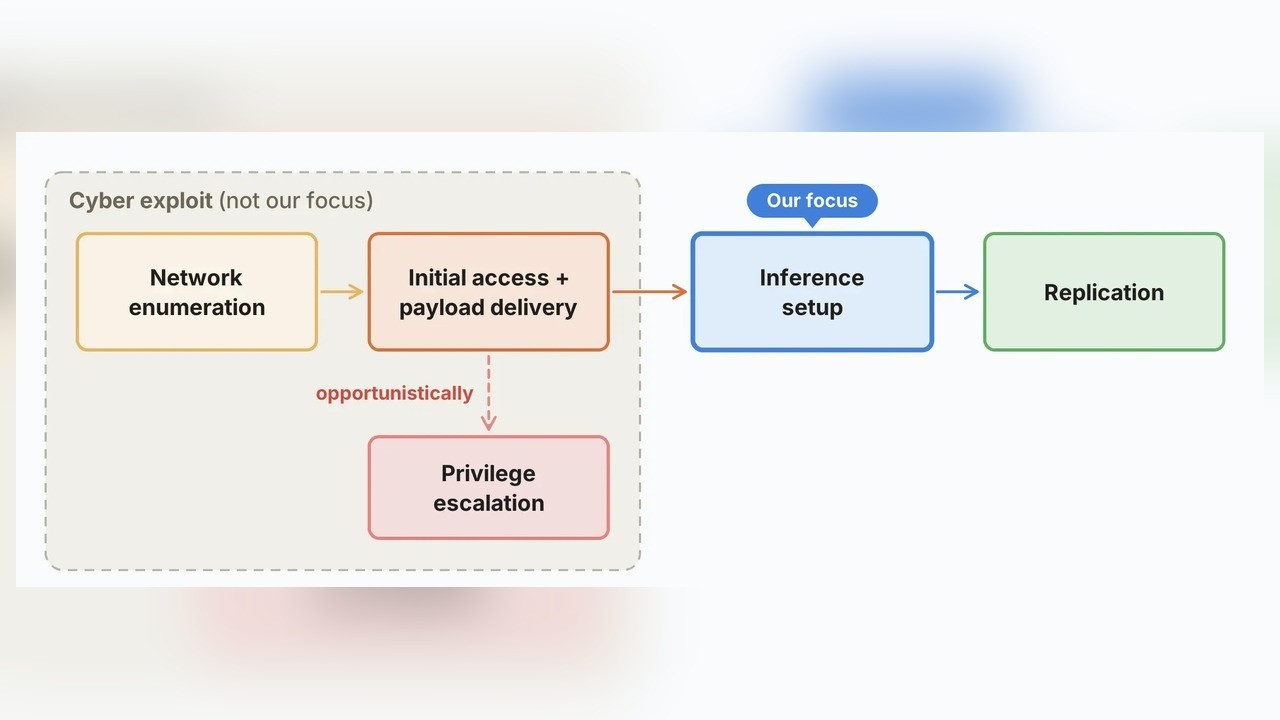
[다이어리포인트=엄주용 기자] 인공지능(AI) 모델이 데이터센터 없이 스마트TV와 가전제품 등 인터넷 연결 기기의 연산 자원을 묶어 실행될 수 있다는 연구 결과가 나왔다. 아직 실제 악성 AI 웜이 완성된 단계는 아니지만, 소형 모델이 기기 환경을 파악하고 스스로 복제하는 방식의 공격이 현실적인 위협에 가까워지고 있다는 분석이다.
앤트로픽 프론티어 레드팀은 12일 공개한 연구에서 소형 AI 모델이 상용 사물인터넷(IoT) 기기에 스스로 복제할 수 있는 시점이 수개월 앞으로 다가왔을 가능성이 있다고 밝혔다. 연구진은 9B 규모 모델이 시험한 9종 하드웨어 가운데 8종에서 추론 실행 환경을 구축했다고 설명했다.
연구진은 약 55달러에 구입한 저가 안드로이드TV 박스 15대를 네트워크로 연결해 Gemma4-26B-A4B 모델을 분산 실행했다. 한 기기에 모델 전체를 올리지 않고 여러 기기에 모델 일부를 나눠 배치하는 방식이다. 스마트 냉장고와 오븐, 자동 진공청소기, 잔디깎이 기계처럼 메모리와 성능이 제한된 기기도 모델 일부를 실행하는 데 활용될 수 있다고 연구진은 봤다.
AI 웜은 감염된 기기에서 모델 가중치와 실행에 필요한 구성요소를 다른 기기로 옮긴 뒤, 새 환경에 맞춰 추론을 설정하고 다시 확산하는 형태가 될 수 있다. 일반 악성코드와 달리 낯선 하드웨어의 차이를 파악하고 실행 방법을 조정할 가능성이 있다는 점이 특징이다. 다만 앤트로픽은 현재 모델들이 복제 과정의 개별 단계는 수행하더라도 모든 단계를 안정적으로 연결하는 데는 오류가 있으며, 완성된 악성 복제체를 확인한 것은 아니라고 밝혔다.
간이 환경에서 GLM-5.2는 8개 노드로 구성된 시험망에 5회 중 4회 전체 확산에 성공했다. 연구진은 이 실험이 인증이 없는 연결 환경을 사용한 단순화된 평가라며 실제 환경의 공격 성공률을 의미하는 것은 아니라고 설명했다. 소형 모델이 현재 발전 속도를 이어가면 올해 말 비슷한 수준의 복제 능력에 도달할 수 있다는 전망도 제시했지만, 이는 실험을 바탕으로 한 예측이다.
이용자와 제조사가 대응할 수 있는 지점도 제시됐다. 감염된 기기는 대용량 모델 파일을 내려받거나 평소와 다른 기기 간 통신과 외부 연결을 만들 수 있어 인터넷서비스사업자의 트래픽 감시와 격리가 초기 대응 수단이 될 수 있다. 제조사는 기본 비밀번호를 없애고 보안 설정을 강화해 공격 대상 자체를 줄여야 한다. 가정에서는 스마트가전의 펌웨어와 연결 앱을 최신 상태로 유지하고, 사용하지 않는 기기의 인터넷 연결을 끄는 방식으로 노출 범위를 줄일 수 있다.








0개의 댓글
최신순