
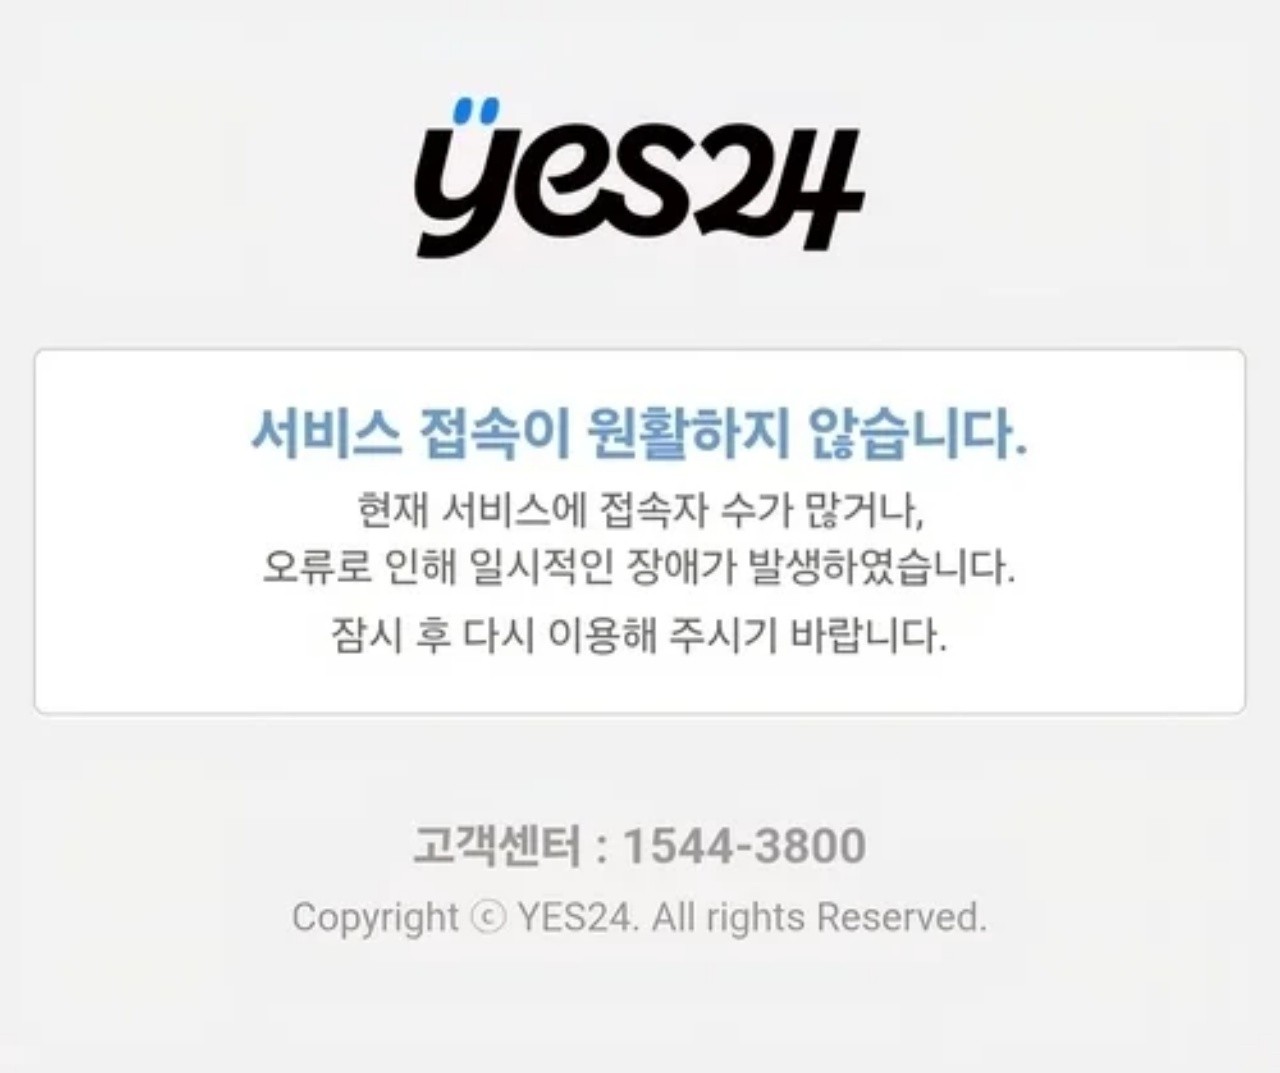
[다이어리포인트=최승진 기자] 국내 최대 인터넷서점 예스24가 두 달 만에 또다시 랜섬웨어 공격을 받았으나 현재는 복구를 마치고 서비스를 정상 운영 중이다. 이번 공격은 8월 11일 오전 4시 30분경 발생했으며 예스24는 해커의 접근을 차단하고 전체 시스템을 일시 폐쇄한 뒤 백업 데이터를 이용해 복구 작업을 진행했다.
지난 6월 9일 발생했던 첫 번째 공격 당시에도 예스24는 닷새간 전산 마비를 겪었고 그로 인한 매출 손실은 수천억 원에 달한 것으로 추정된다. 당시 공연·티켓 예매가 연기되거나 취소되면서 문화·엔터테인먼트 산업에도 큰 영향을 미쳤다.
첫 번째 사태에서 예스24는 해킹 사실을 즉각 알리지 않아 KISA 신고가 늦어졌고 개인정보 유출 여부에 대한 발표를 번복하는 등 대처 과정이 논란을 불러일으켰다. 그 후 회사 측은 보안 체계를 강화하겠다고 밝혔지만 불과 두 달 만에 동일한 유형의 공격이 재발했다. 과학기술정보통신부와 한국인터넷진흥원(KISA)이 발표한 보고서에 따르면 예스24는 랜섬웨어에 대비한 오프사이트 백업 체계를 갖추지 않아 피해를 최소화할 기회를 놓쳤다. 외부 저장소에 데이터를 보관하는 기본적인 절차조차 미흡했다는 지적이다.
이번 사건은 디지털 비즈니스의 신뢰를 흔드는 심각한 문제로 평가된다. 이용자들은 결제 및 개인 정보 안전성에 대해 불안을 호소하고 있으며 일부 고객은 장기적으로 타 온라인서점이나 해외 구매처로 이탈할 가능성도 거론된다. 보안 전문가들은 이번 사태가 기업뿐 아니라 공공기관과 교육기관에도 경고가 된다고 지적한다.
최근 교육 현장은 온라인 학습 플랫폼, 학생정보시스템, 성적 관리 프로그램 등 디지털 인프라에 대한 의존도가 높아졌다. 만약 이와 같은 해킹이나 랜섬웨어 공격이 교육기관을 강타할 경우 학생 개인정보 유출과 학사 행정 마비로 이어질 수 있다. 이는 학부모와 학생, 교사 모두에게 심각한 혼란을 초래하고 공교육의 신뢰마저 위협하게 된다.
전문가들은 민간과 공공, 교육 분야를 가리지 않고 전산 시스템의 보안 인프라를 전면 재점검해야 한다고 강조한다. 특히 백업 체계 강화, 비상 대응 시나리오 마련, 피해 사실의 신속하고 투명한 공개가 필수적이다. 예스24의 이번 사태는 ‘보안은 비용이 아니라 필수 투자’라는 점을 다시 한번 보여주고 있다.








0개의 댓글
최신순